

냉장고가 뚫렸다, 프랑스 마트 약 700곳 덮친 사이버 공격
해커들이 노린 건 다름 아닌 냉장고였다. 원격 조작 한 번에 멀쩡한 식품이 폐기되고 일부 설비에서는 불까지 났다.
냉장고가 뚫렸다, 프랑스 마트 약 700곳 덮친 사이버 공격
해커들이 노린 건 다름 아닌 냉장고였다. 원격 조작 한 번에 멀쩡한 식품이 폐기되고 일부 설비에서는 불까지 났다.
장유정 에디터
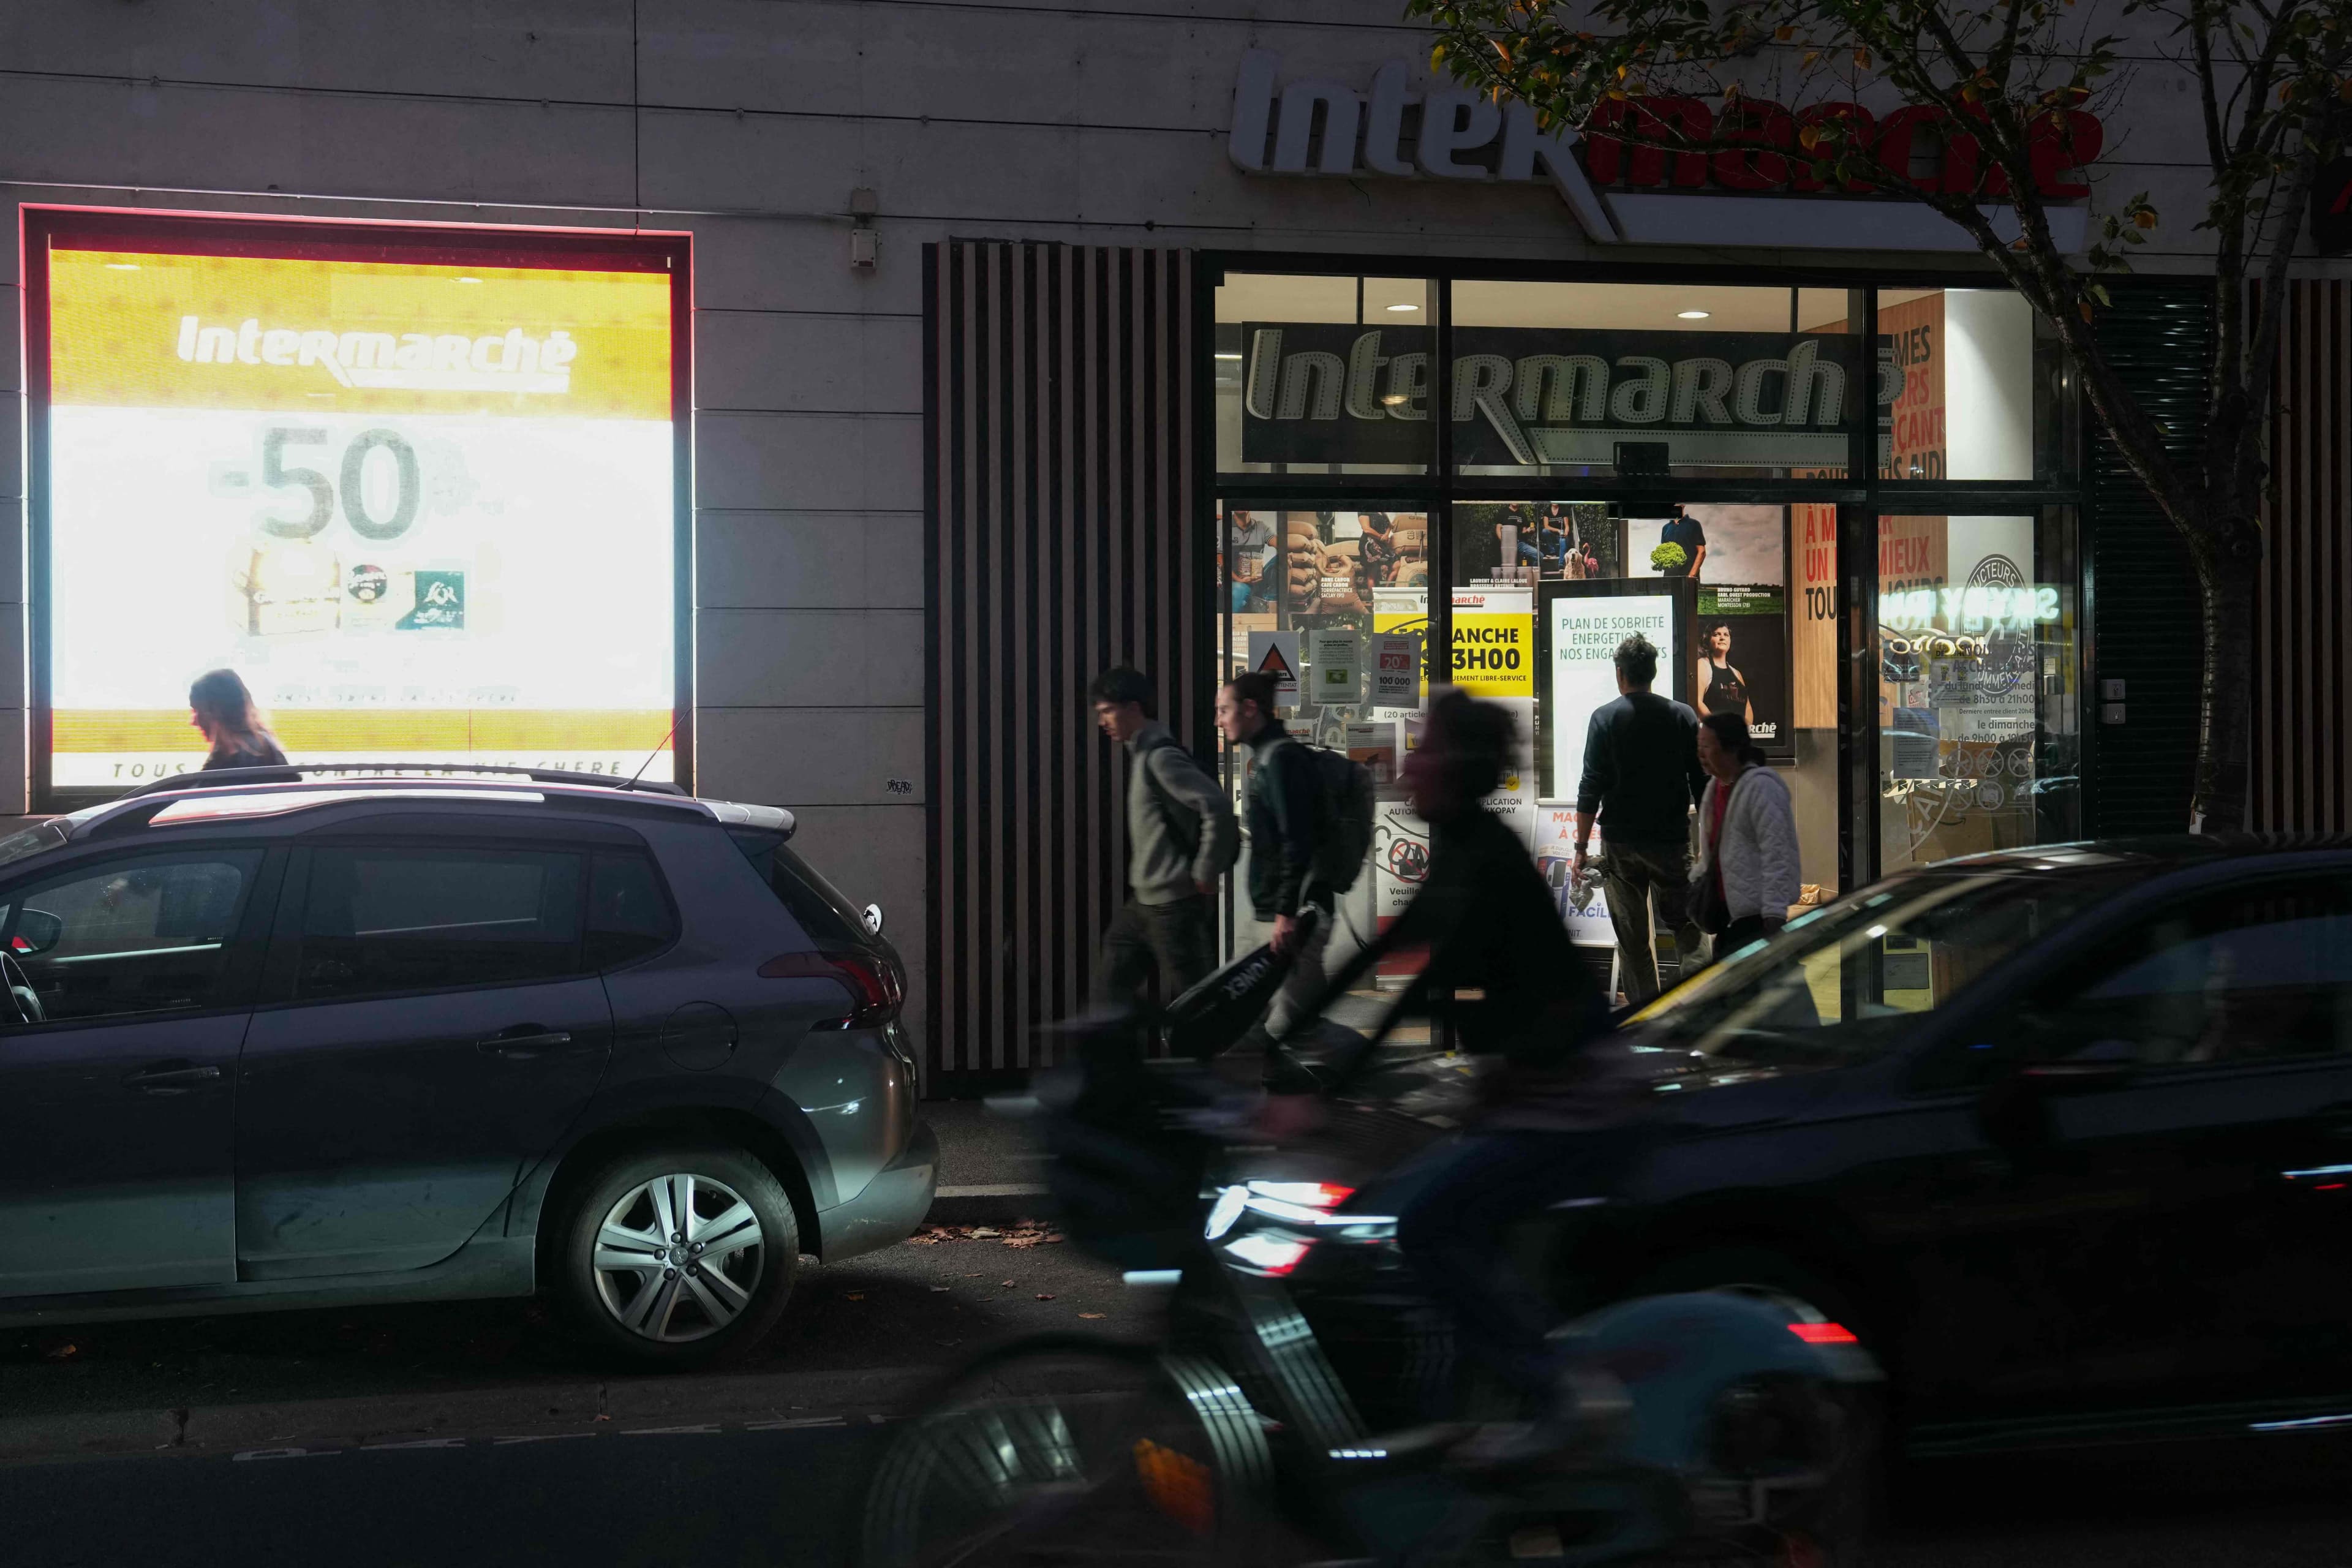
프랑스 전역의 마트 냉장·냉동 설비가 밤사이 사이버 공격을 받았다. 롤랑 레스퀴르 프랑스 경제·재무장관은 13일(현지 시간) 의회에서 전국 약 1만 곳의 마트 중 약 700곳이 공격의 영향을 받았다고 밝혔다. 해커들이 냉장·냉동 설비의 온도를 높이면서 보관 중이던 식품이 상하고 일부 매장에서는 화재까지 발생했다. 파리 검찰청은 12일 수사에 착수했다.
현지 유통업계에서도 우려의 목소리가 잇따랐다. 마트 체인 앵테르마르셰(Intermarché)와 네토를 운영하는 프랑스 유통기업 레 무스케테르(Les Mousquetaires)는 TIME에 보낸 성명에서 이번 사이버 공격으로 인한 손실이 수백만 유로에 이를 수 있다고 밝혔다. 프랑스 마트 체인 코오페라티브 U(Coopérative U)의 도미니크 셸셰르 최고경영자(CEO)는 X에 “신선식품의 보관과 프랑스 국민의 식량 공급에 필수적인 설비를 표적으로 삼은 것은 극도로 심각하고 전례 없는 일”이라고 밝혔다.
프랑스 국가사이버보안청(ANSSI)도 이번 사건을 조사하고 있다. ANSSI는 TIME에 “국가 차원에서는 잠재적 피해자들을 지원하고, 유럽 차원에서는 관계 기관들과 협력하기 위해” 조사하고 있다고 밝혔다.
WHY WE WROTE THIS
식품을 생산하고 유통하는 과정에서 인터넷에 연결된 설비를 사용하는 일이 늘고 있다. 이번 사건은 사이버 공격이 식품 공급망까지 위협할 수 있다는 경고다.
해커들이 설정한 섭씨 50도
해커들이 노린 건 냉장고의 성에를 제거하는 ‘제상’ 기능이었다. 프랑스 방송사 BFM TV에 따르면 해커들은 이 기능을 원격으로 강제 작동시키고, 제상 시스템의 온도 설정값을 섭씨 50도로 올렸다. 프랑스 일간지 르몽드는 일부 냉동고와 냉장 보관실의 제상 시간을 기존 1시간에서 8시간으로 늘려 경보가 울리는 시점까지 늦췄다고 보도했다.
마트에서는 여러 냉장·냉동 설비를 중앙 제어 장치로 한꺼번에 관리한다. 외부 유지보수업체가 원격으로 장비를 점검할 수 있도록 인터넷에 연결해 두기도 한다. 프랑스 정부는 12일 이러한 관리 시스템을 인터넷에 노출하는 것이 “보안 모범 관행에 어긋난다”고 지적했다. 원격 관리가 필요하다면 신뢰할 수 있는 IP 주소에서만 접속할 수 있도록 제한해야 한다는 설명이다.
ANSSI에 따르면 이번 공격은 덴마크 기업 댄포스(Danfoss)의 냉장·냉동 관리 시스템인 AK-SC와 AK-SM 시리즈에 영향을 미쳤다.
댄포스는 언론에 “프랑스에서 일부 냉장·냉동 관리 시스템에 영향을 미친 사건이 발생한 사실을 알고 있다”고 밝혔다. 이어 피해 장비는 오래된 버전의 펌웨어로 작동하고 있었다고 설명했다. 댄포스는 “고객들에게 지원 대상 시스템의 펌웨어를 최신 버전으로 업데이트하고, 구형 시스템은 최신 제품으로 교체하도록 오랫동안 권고해 왔다”고 밝혔다.
앞서 지난 8월 사이버보안 기업 클래로티(Claroty)는 댄포스의 AK-SM 800A 제어기에서 보안 취약점을 발견했다고 발표했다. 이 취약점을 악용하면 로그인 절차를 거치지 않고도 냉장·냉동 설비를 관리하는 소프트웨어의 통제권을 확보할 수 있다는 것이다. 댄포스의 펌웨어 업데이트에는 해당 취약점을 수정하는 내용이 포함됐다. 다만 이번 공격에서 해커들이 실제로 어떤 경로를 통해 댄포스 시스템에 침입했는지는 아직 밝혀지지 않았다.
피해는 프랑스 주요 마트 체인 곳곳에서 발생했다. 레 무스케테르는 TIME에 앵테르마르셰와 네토 매장 약 180곳이 공격 대상이 됐다고 밝혔다. BFM TV는 두 브랜드의 피해 매장이 300곳에 달한다고 보도했다. 이 밖에도 코오페라티브 U 매장 최소 100곳, 까르푸 80곳, 모노프리 30곳, 르클레르 여러 매장이 영향을 받았다고 각 유통업체는 전했다. 같은 냉장·냉동 시스템을 사용하는 소규모 식료품점과 정육점도 피해를 봤을 수 있다.
노르망디 라에 지역의 앵테르마르셰 매장에서는 냉장·냉동 설비 온도가 섭씨 80도까지 치솟아 일부 장비가 녹았다. 매장 측이 페이스북에 공개한 내용이다. 일부 마트 점주들은 대형 쓰레기 수거함 하나를 가득 채울 만큼 많은 냉동식품을 버려야 했다고 전했다.
금전적 피해도 상당했다. BFM TV에 따르면 알자스 지역의 앵테르마르셰와 슈퍼 U 매장 두 곳에서만 27만 유로의 손실이 발생했다. 앵테르마르셰의 티에리 코티야르 최고경영자(CEO)는 BFM TV에 이번 “전례 없는” 공격으로 “프랑스 전역에서 단 하루 만에 수천만 유로의 손실”이 발생했다고 말했다.
사이버 공격, 식품 공급망 위협한다
이번 공격의 위험은 프랑스에만 국한되지 않는다. 다른 나라의 마트에서도 같은 냉장·냉동 관리 소프트웨어를 사용할 수 있기 때문이다.
로이터통신은 사이버 위협 정보 분석가를 인용해 스페인, 포르투갈, 폴란드, 독일, 벨기에에서도 피해가 발생했다고 보도했다. 인터넷을 조사한 결과 남아프리카공화국과 미국, 영국 등에서도 외부에서 접근할 수 있는 댄포스 냉장·냉동 제어기가 발견됐다. 사이버 정보 기업 UK 사이버 디펜스에 따르면 인터넷에 노출된 것으로 확인된 전 세계 댄포스 제어기의 약 60%가 프랑스에 집중돼 있었다. 다만 현재까지 프랑스 외에 이번 공격으로 피해를 봤다고 공식 확인한 국가는 없다.
식품 유통업계에서 보안 사고나 설비 장애가 발생한 것은 이번이 처음이 아니다.
프랑스에서 공격이 발생한 지난 12일에는 네덜란드 유통기업 아홀드 델하이즈(Ahold Delhaize)도 네트워크 보안 문제로 여러 시스템의 운영을 예방 차원에서 중단했다. 아홀드 델하이즈가 운영하는 네덜란드 최대 마트 체인 알베르트 하인을 비롯해 에토스, 갈앤갈 등 산하 브랜드도 같은 날 사이버보안 사고에 대응하고 있다고 밝혔다. 다만 네덜란드에서 발생한 사건과 프랑스의 냉장시설 해킹 사이에 연관성이 확인된 것은 아니다.
지난 8월 말에는 미국의 군인 전용 식료품점 최소 6곳에서 냉장·냉동 설비가 작동을 멈췄다. 이로 인해 보관 중이던 식품이 상했다. 군 수사 당국이 사고를 조사하고 있지만, 구체적인 조사 내용은 공개하지 않았다.
2025년 6월에는 미국 식품 유통업체 유나이티드 내추럴 푸즈(United Natural Foods)가 보안 침해가 의심돼 일부 전산 시스템의 운영을 일시 중단했다. 이로 인해 주문 처리와 제품 유통에 차질이 있었다.
식품 공급망의 사이버보안 위험은 갈수록 커지고 있다. 농장에서 식품 가공업체, 유통업체, 마트에 이르기까지 인터넷에 연결된 장비를 사용하는 곳이 늘고 있기 때문이다. 전문가들은 이러한 변화가 식품 공급망을 사이버 공격에 더욱 취약하게 만들 수 있다고 경고한다.
실제 식품·농업 분야에서 발생한 랜섬웨어 사고도 증가했다. 미국 워싱턴 D.C.에 본부를 둔 비영리 산업단체 식품·농업 정보공유분석센터(Food and Ag-ISAC)가 올해 1월부터 7월까지 파악한 사고는 227건으로, 지난해 같은 기간보다 62% 늘었다. 유럽연합(EU) 사이버보안청(ENISA)도 최근 보고서에서 식품 생산·가공·유통 분야를 랜섬웨어 공격 피해 주장이 많이 제기된 업종 중 하나로 꼽았다.
크리스토프 한센 EU 농업·식품 담당 집행위원은 이번 공격을 규탄하며 X에 “식량안보는 모든 차원에서 더 많은 관심을 필요로 한다. 식량이 악용되는 일이 현실이 됐기 때문”이라고 밝혔다.
글 Miranda Jeyaretnam, TIME 기자
한국어판 편집 장유정 기자 chloe@timekorea.co.kr
이 기사의 원본보기: Cyberattack on Supermarket Fridges in France Highlights Food Systems’ Vulnerability
이 기사 공유하기: